Caelum se déploie via une image ISO universelle unique, qui s'installe à l'identique sur VMware / vSphere, Proxmox VE, Hyper-V, KVM/libvirt et bare-metal.
Pour le média d'installation, la voie recommandée est BIOS / Legacy (sur Hyper-V : VM Génération 1). L'amorçage UEFI de l'ISO est validé sur Proxmox VE et KVM, Secure Boot désactivé. Une fois installée, l'appliance fonctionne indifféremment en BIOS comme en UEFI ; son disque est hybride.
L'installation se fait en deux temps :
- Installation système (assistant texte au boot de l'ISO) — clavier, nom de l'appliance, réseau, puis écriture de l'OS Caelum sur le disque cible. ~3 minutes.
- Configuration initiale (assistant web
https://<ip>/setup) — compte administrateur, réseau, pool de stockage, Active Directory, télémétrie.
Pré-requis#
| Ressource | Minimum | Recommandé |
|---|---|---|
| vCPU | 2 | 4 |
| RAM | 8 Go | 16 Go et plus |
| Disque OS | 32 Go, dédié | 32 Go SSD |
| Disque(s) data | 1 disque séparé ≥ 10 Go (pour le pool) | selon besoin |
| Carte réseau | 1 (VMXNET3 / virtio recommandé) | — |
| Firmware (pour booter l'ISO) | BIOS / Legacy, ou UEFI sans Secure Boot (validé Proxmox / KVM) | BIOS / Legacy |
L'image ISO pèse 1,4 Go. Si la machine manque de mémoire pour l'installer, l'installeur s'arrête avant d'écrire quoi que ce soit et indique combien de mémoire il manque.
Points importants :
- L'OS et les données sont sur des disques séparés. Prévoyez un disque dédié à l'OS (≥ 32 Go) et au moins un disque supplémentaire pour le pool de stockage. Le disque data peut être ajouté avant ou après l'installation.
- Utilisez de préférence une VM à disque OS unique au moment de l'install pour éviter toute ambiguïté sur le disque cible, puis ajoutez le(s) disque(s) data ensuite.
- Firmware d'amorçage de l'ISO : utilisez de préférence BIOS / Legacy pour le média d'installation (voie recommandée). L'amorçage UEFI de l'ISO est validé sur Proxmox VE et KVM, à condition de désactiver Secure Boot ; sur les autres hyperviseurs, en cas de doute, restez en BIOS / Legacy. Une fois installée, l'appliance fonctionne indifféremment en BIOS comme en UEFI ; son disque est hybride. Côté Hyper-V, créez une VM Génération 1 pour l'installation.
- Réseau : l'installeur propose DHCP ou une IP fixe (étape Réseau).
L'adressage peut ensuite être modifié dans l'assistant web (ou en console via
sudo galilo-set-ip) :
# Console — configurer une IP fixe avant l'assistant web
sudo galilo-set-ip
- Le certificat HTTPS est auto-signé : acceptez l'avertissement du navigateur à la première connexion.
Créer la VM selon votre plateforme#
La même ISO s'installe partout. Seule la création de la VM diffère. Dans
tous les cas : montez l'ISO caelum-<version>.iso en lecteur CD/DVD, démarrez
dessus, puis suivez la Partie A.
VMware vSphere / ESXi#
- New VM → Custom, invité Linux / Debian 12 (64-bit).
- Firmware BIOS recommandé pour le média d'installation (voie sûre).
- Disque 1 (OS) : 32 Go (Thin). Disque 2 (data) : ≥ 10 Go (ici 100 Go). Contrôleur VMware Paravirtual (pvscsi).
- Carte réseau VMXNET3.
- Datastore : montez l'ISO depuis un datastore (ex. Datastore ISO → CD/DVD → Datastore ISO File), Connect at power on coché.
- Boot : CD/DVD en premier pour l'install, puis le disque OS.
Proxmox VE#
- Create VM, q35, BIOS SeaBIOS recommandé pour le média. OVMF (UEFI) fonctionne aussi : ajoutez un disque EFI et décochez Pre-Enroll keys (Secure Boot désactivé).
- Disques VirtIO Block : OS 32 Go + data ≥ 10 Go.
- Réseau VirtIO (paravirtualized).
- CD/DVD : ISO
caelum-…iso; ordre de boot CD puis disque OS.
Microsoft Hyper-V#
- VM Génération 1 (BIOS) pour l'installation (voie sûre recommandée pour le média).
- Disques VHDX : OS 32 Go + data ≥ 10 Go.
- DVD Drive : image ISO ; placez-le avant le disque dans l'ordre de boot.
KVM / libvirt (virt-manager)#
virt-installou virt-manager, firmware BIOS (SeaBIOS) recommandé pour le média ; UEFI (OVMF) sans Secure Boot fonctionne aussi.- Disques virtio : OS 32 Go + data ≥ 10 Go ; réseau virtio.
- CD-ROM = l'ISO ; boot CD puis disque.
Bare-metal (serveur physique)#
- Écrivez l'ISO sur une clé USB (Linux/macOS) ou avec Rufus/balenaEtcher (Windows) :
# Linux/macOS — écrire l'ISO sur une clé USB (vérifiez bien le device /dev/sdX)
sudo dd if=caelum-<version>.iso of=/dev/sdX bs=4M status=progress
- Bootez sur la clé en Legacy/BIOS (voie recommandée pour le média ; en UEFI, désactivez Secure Boot). Prévoyez un disque dédié à l'OS (≥ 32 Go) et au moins un disque data pour le pool.
Disque cible : pour éviter toute ambiguïté sur la lettre de disque (sda/sdb selon l'énumération), le plus simple est de n'attacher que le disque OS au moment de l'installation, puis d'ajouter le(s) disque(s) data avant l'étape Stockage du wizard web (bouton Rescan disks).
Partie A — Installation système (assistant ISO)#
Démarrez la machine sur l'ISO Caelum. L'assistant d'installation se lance automatiquement.
A.1 — Écran d'accueil#
L'assistant résume ses 5 étapes (clavier, nom, réseau, disque, confirmation) et avertit que le disque cible sera entièrement effacé. Le compte administrateur, le stockage et Active Directory sont configurés ensuite, depuis l'assistant web.
➡️ Appuyez sur Entrée pour commencer (Échap pour annuler).

A.2 — Disposition clavier (étape 1/5)#
Sélectionnez la disposition de votre clavier (flèches ↑↓, Entrée) afin que la suite soit confortable à saisir. 10 dispositions disponibles (US, AZERTY, QWERTZ, etc.). Le choix est conservé sur le système installé.

A.3 — Nom de l'appliance (étape 2/5)#
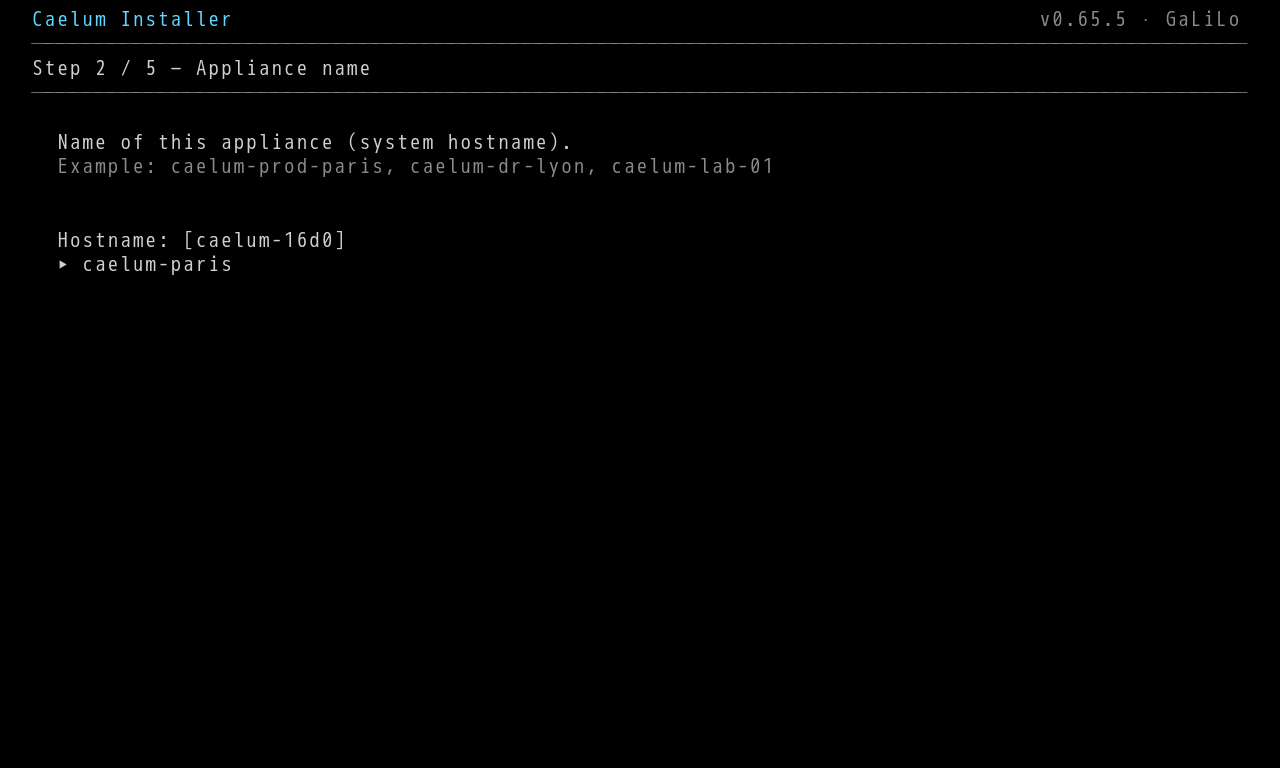
Saisissez le nom d'hôte de l'appliance (minuscules, chiffres, tirets — ex.
caelum-paris). Un nom est proposé par défaut. Si l'appliance doit rejoindre un
domaine Active Directory, gardez un nom court de 15 caractères au plus.
A.4 — Réseau (étape 3/5)#
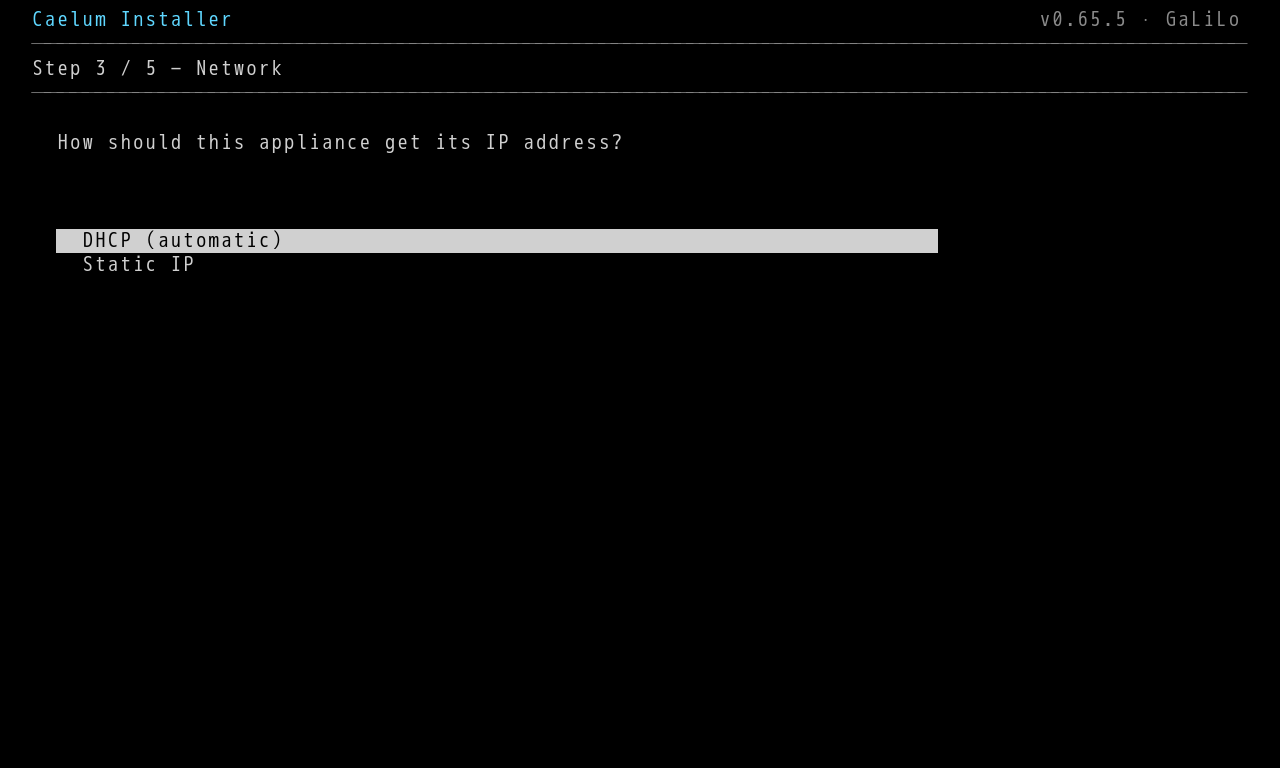
Choisissez DHCP (automatic) ou Static IP. En IP fixe, renseignez
l'adresse, le masque (255.255.255.0 ou 24), la passerelle et les DNS.
Un domaine de recherche DNS facultatif peut être ajouté dans les deux cas.
A.5 — Disque cible (étape 4/5)#
Sélectionnez le disque d'installation. L'OS écrasera entièrement ce disque.
Chaque ligne indique la taille, le modèle, l'identifiant (WWN ou numéro de
série) et l'état du disque : empty (vierge), IN USE (partitions, ZFS, LVM ou
système de fichiers — effacé s'il est choisi) ou TOO SMALL (non sélectionnable).
Un disque déjà utilisé n'est jamais présélectionné. Choisissez le disque que le
firmware amorce (généralement le disque OS dédié) en comparant taille et
identifiant avec votre hyperviseur.

A.6 — Confirmation (étape 5/5)#
Vérifiez le récapitulatif (clavier, nom, réseau, disque, taille de l'image).
Pour confirmer l'effacement, tapez YES puis Entrée (Entrée vide = annuler).

A.7 — Installation#
L'image disque est écrite sur la cible avec une barre de progression (~25 Go, 1 à 3 minutes).
A.8 — Terminé#
Une fois l'écran « Installation complete » affiché, appuyez sur Entrée : l'installeur éjecte le média et redémarre la machine. Si l'hyperviseur réinsère l'ISO, son menu de démarrage lance le disque installé par défaut au bout de 5 secondes (« Installer Caelum » reste proposé pour réinstaller).

A.9 — Premier démarrage#
Au premier boot, l'appliance se configure (génération des clés, démarrage des
services) et affiche un bandeau console avec son IP et l'URL de
configuration. Notez l'IP, puis ouvrez https://<ip>/setup dans un
navigateur.

Besoin de changer l'IP avant la config web ? Connectez-vous en console comme
galilo-debug (mot de passe affiché à la console locale, sous le bandeau) et
lancez sudo galilo-set-ip.
Partie B — Configuration initiale (assistant web)#
Ouvrez https://<ip>/setup et acceptez l'avertissement de certificat
auto-signé. L'assistant comporte 7 étapes ; il s'affiche en anglais, les
boutons FR / EN en haut à droite changent la langue.
B.1 — Nom de l'appliance (étape 1/7)#
Vérifiez le hostname (pré-rempli avec le nom saisi dans l'installeur ; 15 caractères au plus pour le nom court) et choisissez le fuseau horaire.

B.2 — Réseau (étape 2/7)#
L'assistant affiche la configuration en cours. Cliquez sur Keep current
network pour la garder, ou basculez entre DHCP et IP statique. Pour une
IP fixe, renseignez l'interface, l'adresse, le masque (255.255.255.0 ou
24), la passerelle, les DNS et, au besoin, un domaine de recherche DNS.
L'assistant attend que la nouvelle configuration soit réellement appliquée avant
de proposer l'étape suivante.


Si vous changez l'IP, l'assistant redirige automatiquement vers la
nouvelle adresse (https://<nouvelle-ip>/setup). Reconnectez-vous dessus si
votre navigateur ne suit pas.
B.3 — Compte administrateur (étape 3/7)#
Créez le compte administrateur local (login + mot de passe). Le compte
root sera verrouillé à la fin de la configuration.

B.4 — Stockage (étape 4/7)#
Sélectionnez le(s) disque(s) data à inclure dans le pool de stockage et choisissez la topologie (disque seul, miroir, RAID-Z…). Ne sélectionnez pas le disque OS. Cliquez sur Create pool. Vous pouvez aussi attacher une LUN iSCSI depuis cette étape, ou cliquer sur Configure later pour créer le pool plus tard depuis la console (Stockage → Pools).


Si aucun disque n'apparaît, vérifiez qu'un disque data est bien attaché côté hyperviseur puis cliquez sur Rescan disks. Un disque portant déjà une signature (ancien pool/filesystem) doit être effacé avant usage.
B.5 — Active Directory (étape 5/7)#
Joignez un domaine Active Directory, ou cliquez sur Skip pour configurer les accès plus tard.

B.6 — Télémétrie (étape 6/7)#
Télémétrie activée par défaut, sur le fondement de l'intérêt légitime lié au suivi des versions pour les correctifs de sécurité. Envoi quotidien de données pseudonymes rattachées à la licence : installation_id, version, hyperviseur, type et numéro de licence, compteurs de partages, de fichiers, de volumes et d'utilisateurs SMB, indicateur de haute disponibilité, date de première installation. Le nom d'hôte n'est envoyé que s'il est coché. On peut désactiver l'envoi à tout moment dans Système › Confidentialité.

B.7 — Récapitulatif (étape 7/7)#
Vérifiez l'ensemble de la configuration et finalisez.

B.8 — Connexion#
La configuration est terminée : le compte root est verrouillé et
l'interface bascule sur l'écran de connexion de la console
d'administration. Identifiez-vous avec le compte administrateur créé à l'étape
B.3. La console s'ouvre en anglais : le sélecteur EN / FR de la barre du
haut change la langue.

B.9 — Tableau de bord#
Vous accédez au tableau de bord de la console Caelum : nombre de pools, volumes, partages, fichiers catalogués et destinations cloud, capacité du pool, archivage Cache-S3, évolution du stockage et activité récente. L'appliance est opérationnelle — vous pouvez créer des partages, configurer des destinations cloud, planifier des instantanés, etc.
Depuis la 0.65, la console d'administration servie à https://<ip>/ est la
nouvelle interface. L'ancienne reste accessible à https://<ip>/legacy
(l'assistant /setup utilise toujours l'ancienne présentation).

Et après ?#
- Partages SMB/NFS : Stockage → Partages (Storage → Shares).
- Archivage cloud (S3) : Archivage → Destinations cloud (Cloud destinations) + Archivage → Politiques (Policies).
- Instantanés & réplication : Stockage → Instantanés (Snapshots) / Stockage → Réplication.
- Mises à jour : Réglages → Mises à jour (Updates). Pour la mise à jour en un clic, connectez d'abord votre compte du portail galilo.io dans Diagnostic → Support → Connecter un compte ; sans Internet, installez depuis un fichier.
- Administration au quotidien : voir le guide d'administration.
Dépannage#
Au reboot : « Operating System not found » ou bascule en PXE / boot réseau. La VM a tenté de booter un disque vide. Causes fréquentes :
- L'ISO est restée montée et la VM a rebooté dessus, ou l'ordre de boot pointe sur un disque vide → détachez l'ISO et mettez le disque OS en premier dans l'ordre de boot.
- Install faite sur le mauvais disque (VM multi-disques) → réinstallez sur le disque que le firmware amorce, ou ne laissez qu'un seul disque pendant l'install.
L'install est « instantanée » (quelques secondes). Anormal : une vraie écriture d'image prend 1-3 min (compteur « Written: … GB »). Si c'est instantané, le média est probablement corrompu — re-téléchargez l'ISO et vérifiez le SHA-256 avant de réessayer.
L'ISO ne boote pas en UEFI. Vérifiez que Secure Boot est désactivé, ou repassez le média d'installation en firmware BIOS / Legacy (voie recommandée). Sur Hyper-V, créez une VM Génération 1. L'appliance installée fonctionne ensuite indifféremment en BIOS comme en UEFI.
L'installeur annonce qu'il manque de la mémoire. L'installeur garde son média en mémoire : donnez davantage de RAM à la VM (8 Go minimum pour l'appliance, 16 Go recommandés). Rien n'a été écrit sur le disque.
La VM s'arrête sur un « Boot Manager » EFI. Sélectionnez « Boot normally » (Entrée). Si elle tombe en « unsuccessful », repassez la VM en BIOS/Legacy.
Étape Stockage : « No free disk detected » alors qu'un disque existe. Le disque porte une signature résiduelle (ancien pool/filesystem d'un disque recyclé). Effacez-la côté hyperviseur, ou en console (vérifiez bien le device — opération destructive), puis Rescan disks :
# Si un ancien pool est auto-importé, le détruire d'abord
sudo zpool destroy <nom>
# Puis effacer les signatures résiduelles du disque
sudo wipefs -a /dev/sdX && sudo sgdisk --zap-all /dev/sdX
Après changement d'IP dans le wizard, « site inaccessible ». L'appliance a
basculé sur la nouvelle IP : reconnectez-vous sur https://<nouvelle-ip>/setup.
Avertissement de certificat dans le navigateur. Normal : le certificat est auto-signé par défaut. Acceptez l'exception, ou importez votre certificat (Réglages → TLS).
Besoin d'une IP fixe sans DHCP. Réglez-la à l'étape Réseau de
l'installeur. Sur une appliance déjà installée, connectez-vous en console comme
galilo-debug (mot de passe affiché à la console locale) et lancez :
sudo galilo-set-ip
Guide d'installation par ISO (installation en BIOS / Legacy, disque OS dédié + au moins un disque de données pour le pool).